Как работает HTTPS: SSL/TLS-сертификаты и проверка подлинности
Узнайте, как SSL/TLS-сертификаты, Certificate Authority и цепочка доверия помогают браузеру проверять подлинность сайтов и защищать HTTPS-соединение
Paul Jackson
Technology editor
Когда вы открываете сайт по протоколу HTTPS, браузер делает гораздо больше, чем просто шифрует соединение.
Прежде чем начать обмен данными, он должен убедиться, что действительно подключается к нужному сайту, а не к его поддельной копии.
Без такой проверки злоумышленник мог бы создать сайт, внешне полностью повторяющий настоящий, и попытаться перехватить ваши данные.
Именно поэтому HTTPS основан не только на шифровании, но и на системе SSL/TLS-сертификатов, центров сертификации (Certificate Authority, CA) и цепочке доверия (Certificate Chain), которая позволяет браузеру определить, можно ли доверять сайту.
В этой статье разберем, что такое SSL/TLS-сертификаты, как браузер проверяет их подлинность и почему предупреждения о проблемах с сертификатом никогда не стоит игнорировать.
Что такое SSL/TLS-сертификат?
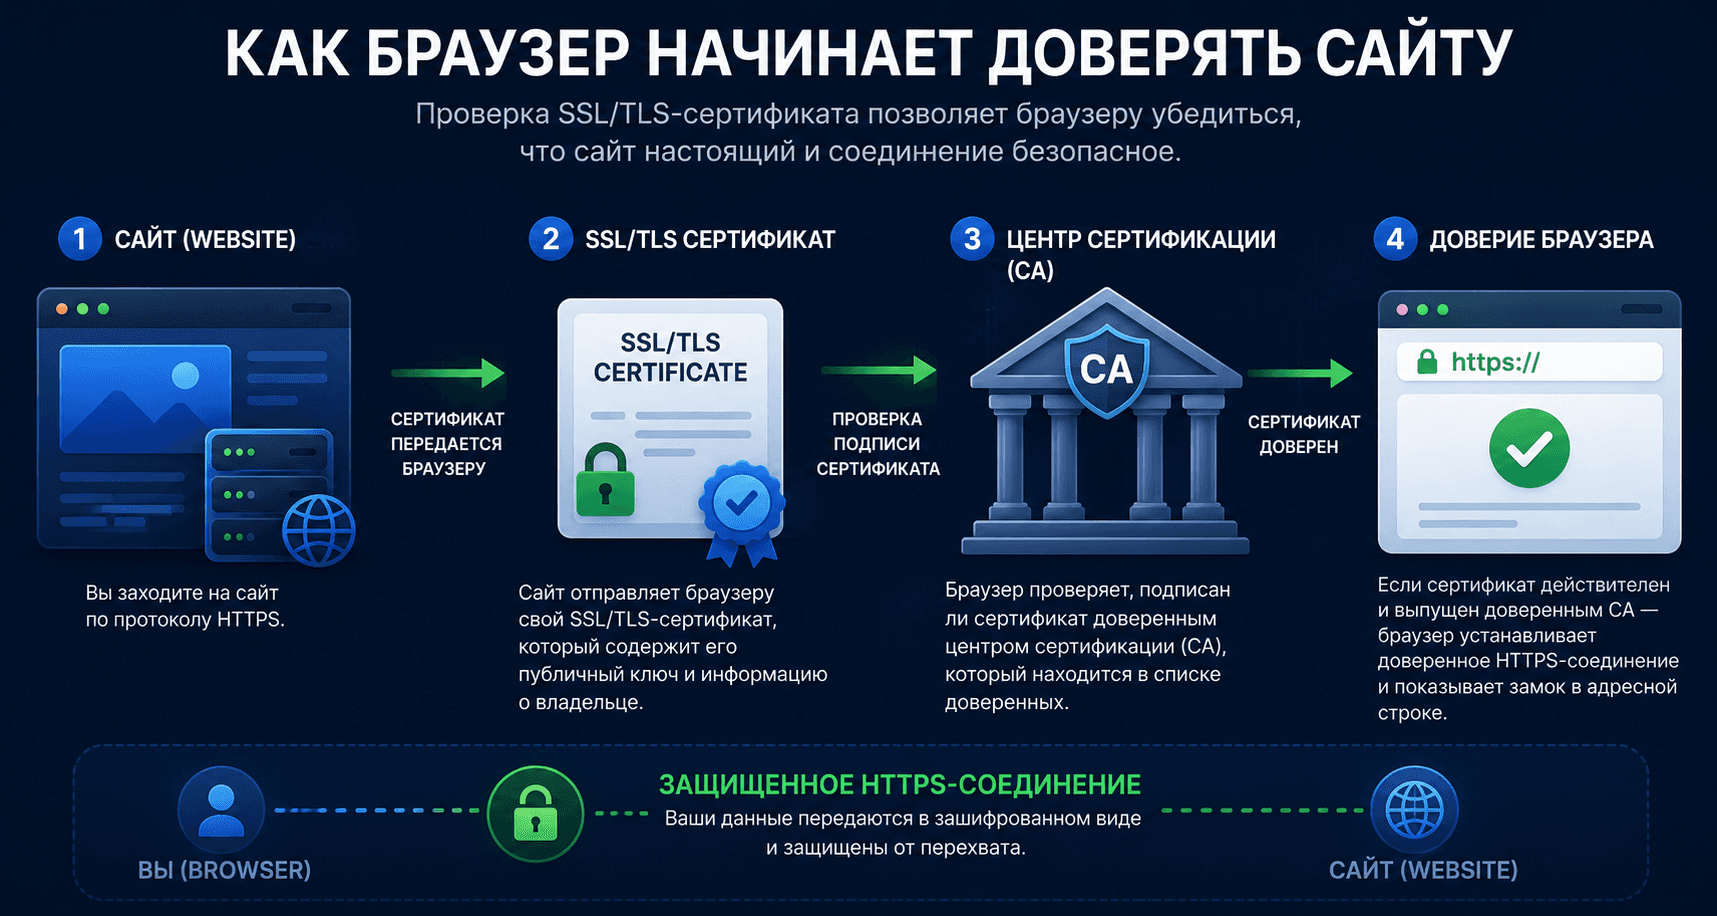
SSL/TLS-сертификат — это цифровой документ, который подтверждает личность веб-сайта.
Когда браузер подключается к HTTPS-сайту, сервер отправляет этот сертификат во время установки защищенного соединения (TLS Handshake).
Обычно сертификат содержит:
- доменное имя сайта;
- информацию о владельце сертификата (в зависимости от типа проверки);
- открытый криптографический ключ;
- срок действия сертификата;
- сведения о центре сертификации, который его выдал.
На основе этой информации браузер решает, можно ли доверять сайту еще до начала передачи зашифрованных данных.
Почему браузер не может просто доверять сайту?
Представьте, что злоумышленник зарегистрировал домен:
my-bank-login.com
и создал сайт, практически не отличимый от страницы настоящего банка.
Если бы браузер просто принимал любой сертификат без проверки, он не смог бы понять, настоящий это сайт или подделка.
Именно поэтому существуют SSL/TLS-сертификаты и центры сертификации.
Они позволяют браузеру проверить, что сайт действительно принадлежит владельцу указанного домена, прежде чем устанавливать защищенное соединение.
Что такое Certificate Authority (CA)?
Certificate Authority (CA) — это центр сертификации, которому уже доверяют браузеры и операционные системы.
Перед выдачей сертификата CA проверяет, что заявитель действительно управляет указанным доменом. Для некоторых типов сертификатов дополнительно подтверждается информация о компании или организации.
Это можно сравнить с паспортом.
Сам по себе паспорт — просто документ. Но ему доверяют, потому что его выдало государство.
С сертификатами работает тот же принцип.
Браузер доверяет сертификату не потому, что он существует, а потому что его цифровой подписью подтвердил доверенный центр сертификации.
Что такое Certificate Chain?
Браузер практически никогда не доверяет сертификату сайта напрямую.
Вместо этого он проверяет всю цепочку сертификатов (Certificate Chain).
Упрощенно она выглядит так:
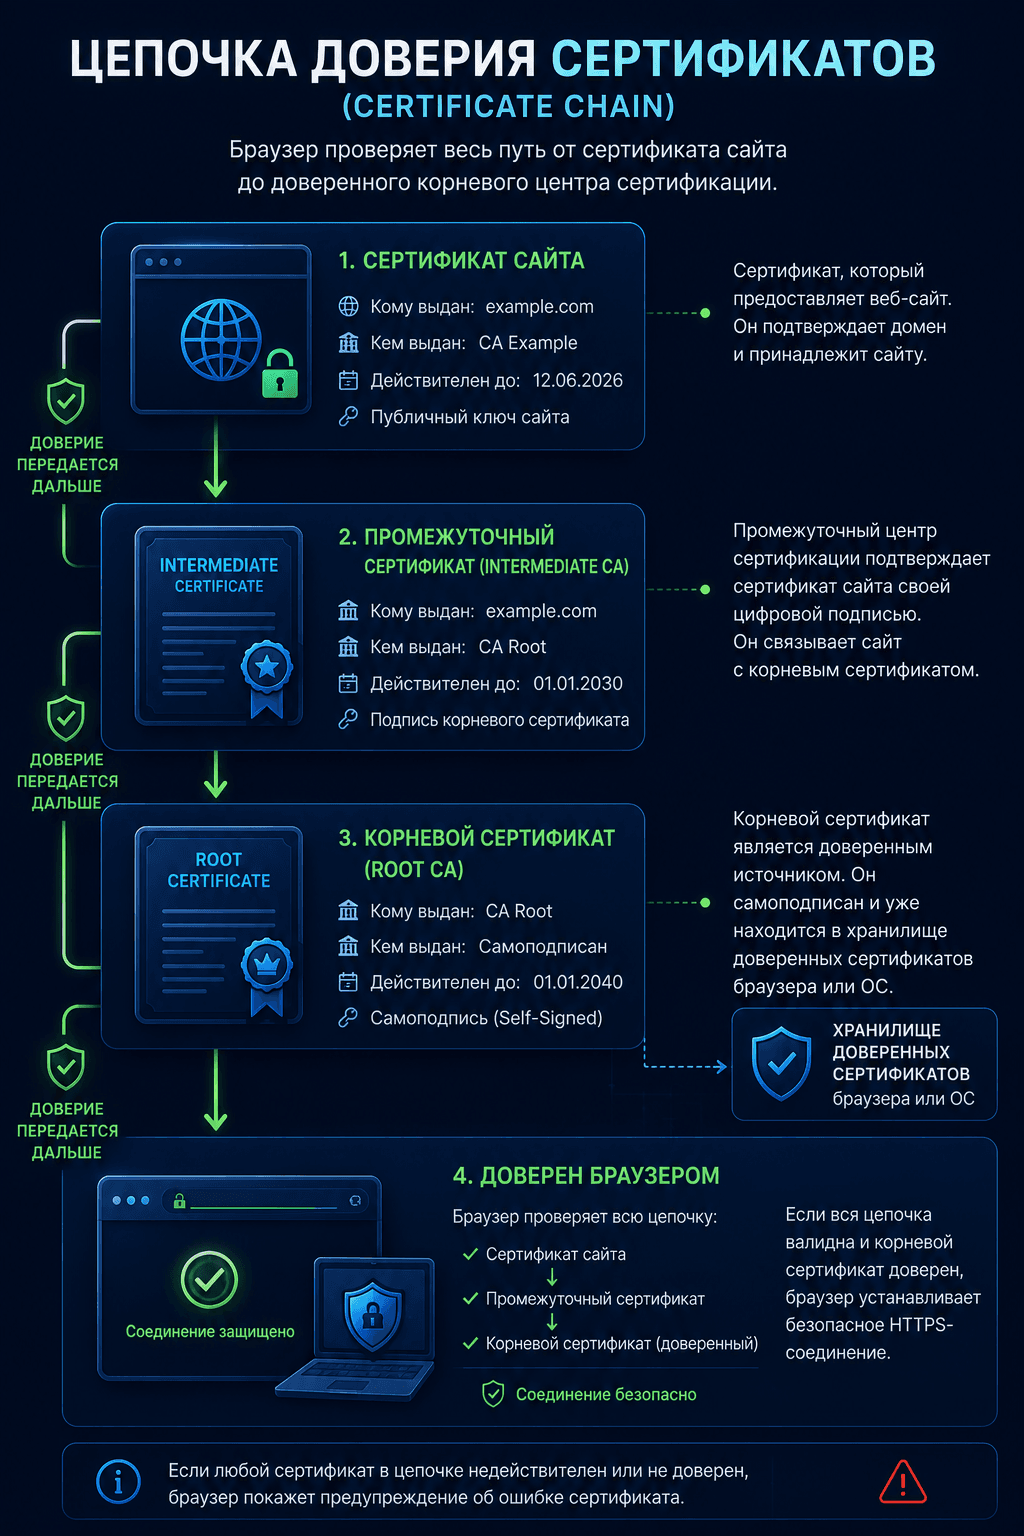
Корневые сертификаты уже заранее находятся в хранилище доверенных сертификатов браузера или операционной системы.
Если каждый элемент цепочки действителен, браузер автоматически начинает доверять и сертификату сайта.
Именно эта цепочка доверия лежит в основе безопасности HTTPS.
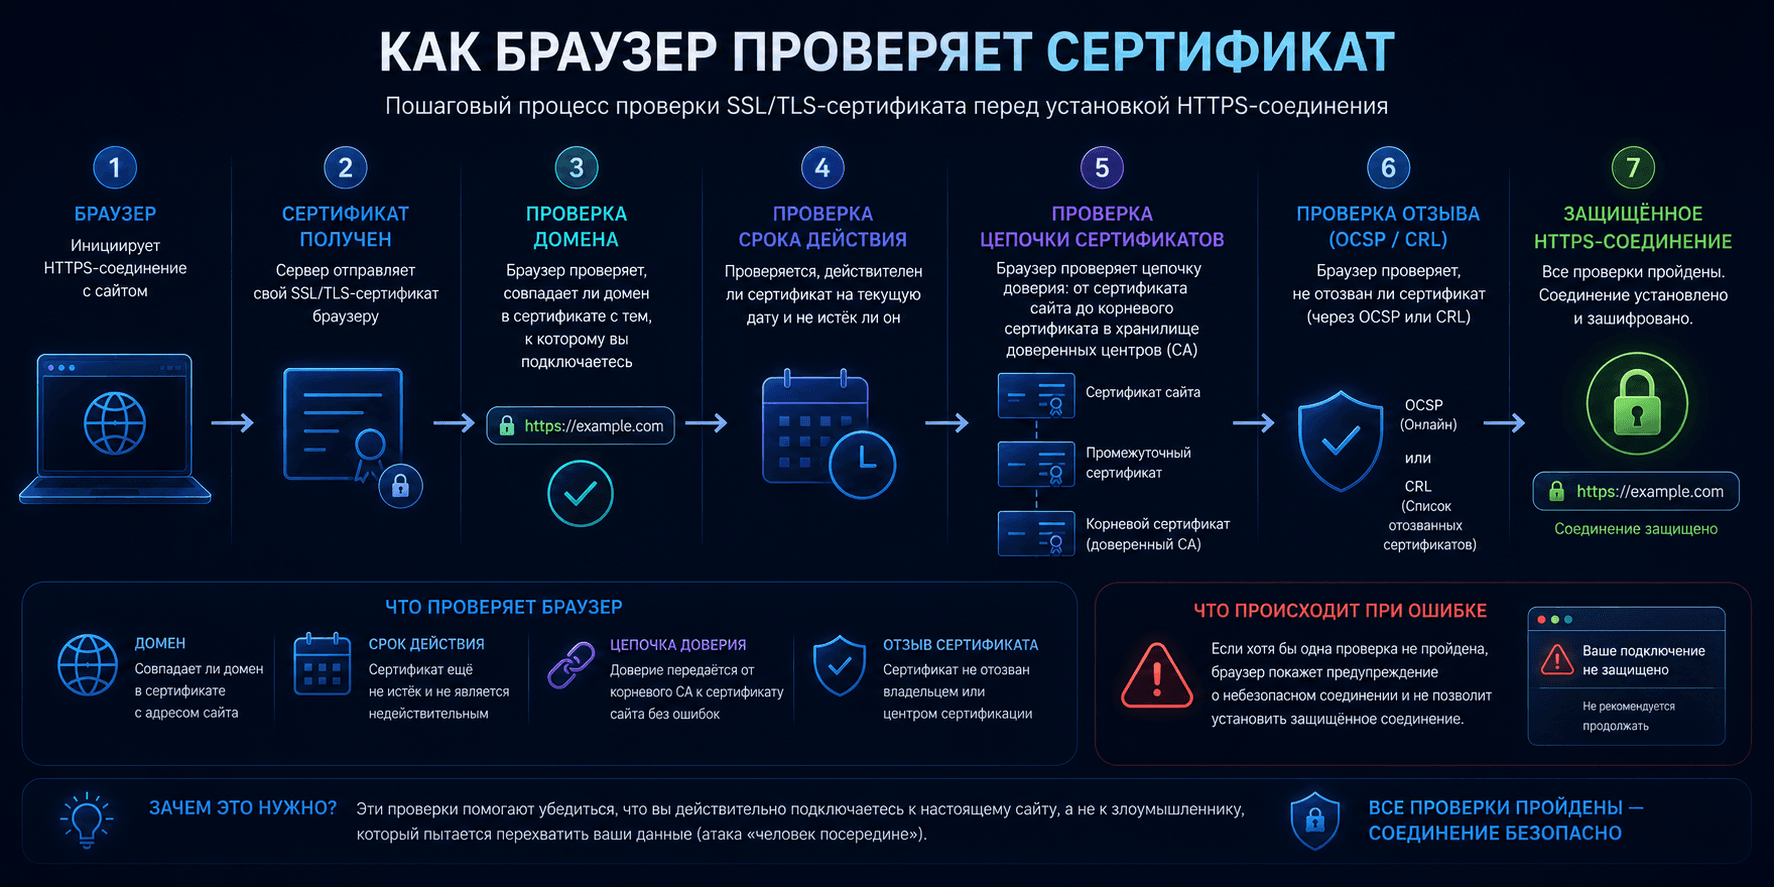
Как браузер проверяет сертификат?
Во время TLS Handshake сервер отправляет браузеру свой сертификат.
После этого браузер выполняет несколько последовательных проверок.
Он проверяет:
- совпадает ли сертификат с открываемым доменом;
- не истек ли срок его действия;
- каким центром сертификации он был выдан;
- существует ли корректная цепочка доверия до доверенного Root Certificate;
- не был ли сертификат отозван (например, через OCSP или CRL).
Если все проверки проходят успешно, браузер продолжает установку защищенного соединения.
В противном случае пользователь увидит предупреждение о проблеме с сертификатом.
Почему появляются ошибки сертификатов?
Сообщение об ошибке сертификата далеко не всегда означает, что сайт был взломан.
Однако игнорировать такие предупреждения не стоит.
Наиболее распространенные причины:
- срок действия сертификата истек;
- сертификат выпущен для другого домена;
- отсутствует часть цепочки сертификатов;
- сертификат был отозван;
- на устройстве неправильно установлены дата и время;
- сервер неправильно настроен и не отправляет полный набор сертификатов.
Иногда проблема возникает из-за обычной ошибки администратора сайта.
Но похожие предупреждения могут появляться и при попытках атак типа Man-in-the-Middle, поэтому браузеры относятся к ним максимально строго.
Что такое самоподписанный сертификат?
Самоподписанный сертификат (Self-Signed Certificate) создается владельцем сайта самостоятельно, без участия доверенного центра сертификации.
Такие сертификаты часто используются:
- в тестовых средах;
- во внутренних корпоративных сетях;
- во время разработки программного обеспечения.
Самоподписанный сертификат тоже способен шифровать соединение.
Однако браузер не может независимо проверить, кто именно его создал.
Поэтому при открытии такого сайта пользователь обычно видит предупреждение о небезопасном соединении.
Важно понимать разницу:
- шифрование при этом работает;
- автоматического доверия со стороны браузера нет.
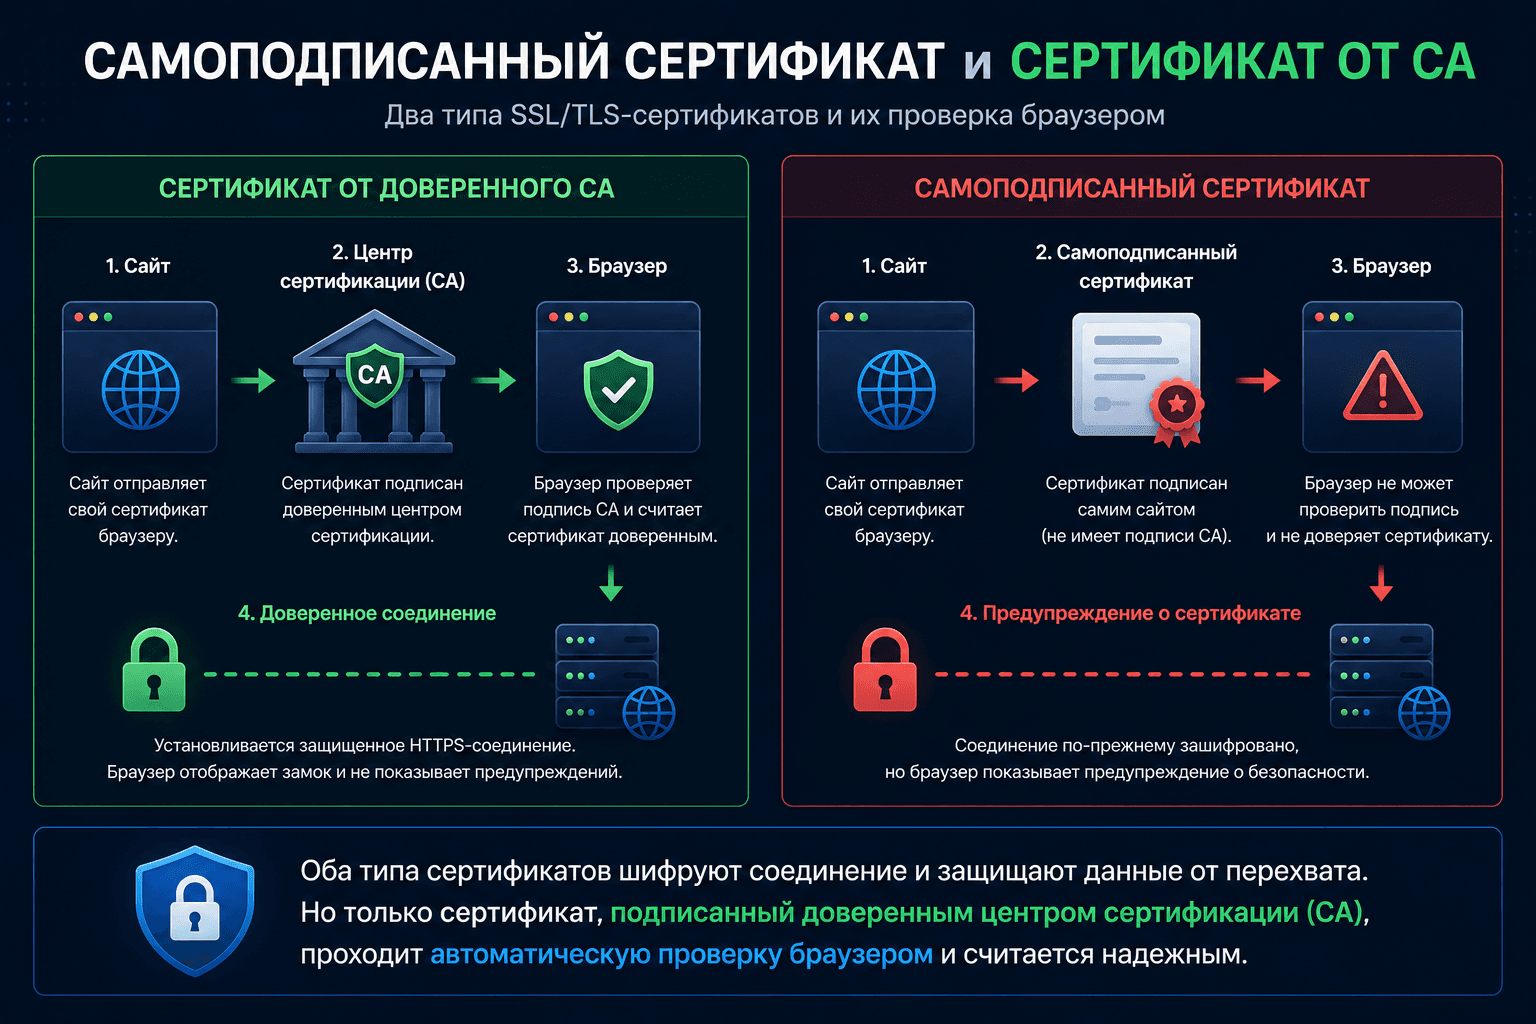
Именно поэтому самоподписанные сертификаты подходят для внутренних систем, но практически не используются на публичных сайтах.
Почему до сих пор говорят «SSL-сертификат»?
Хотя сегодня защищенные соединения используют TLS, термин SSL-сертификат продолжает широко использоваться.
Исторически HTTPS действительно работал поверх протокола SSL (Secure Sockets Layer).
Однако SSL давно признан устаревшим и был заменен более безопасным TLS.
Тем не менее название «SSL-сертификат» настолько закрепилось, что его до сих пор используют хостинг-провайдеры, центры сертификации и многие администраторы сайтов.
На практике, говоря об SSL-сертификате, почти всегда имеют в виду современный TLS-сертификат.
HTTPS и VPN выполняют разные задачи
Иногда считают, что использование VPN заменяет проверку сертификатов.
На самом деле это не так.
Даже если вы подключены к VPN, браузер все равно проверяет сертификат сайта перед установкой защищенного соединения.
HTTPS отвечает на вопрос:
«Подключаюсь ли я именно к тому сайту, который хотел открыть?»
VPN отвечает на другой вопрос:
«Защищен ли путь передачи моего интернет-трафика?»
Например, WhoX VPN шифрует соединение между вашим устройством и VPN-сервером, а HTTPS независимо подтверждает подлинность сайта с помощью TLS-сертификата.
Эти технологии работают одновременно и дополняют друг друга.